Un expert en protection de la vie privée a apporté quelques éclaircissements supplémentaires sur l’alerte inquiétante d’ASOS que les acheteurs ont reçue plus tôt dans la journée et sur ce qu’il faut absolument éviter de faire.
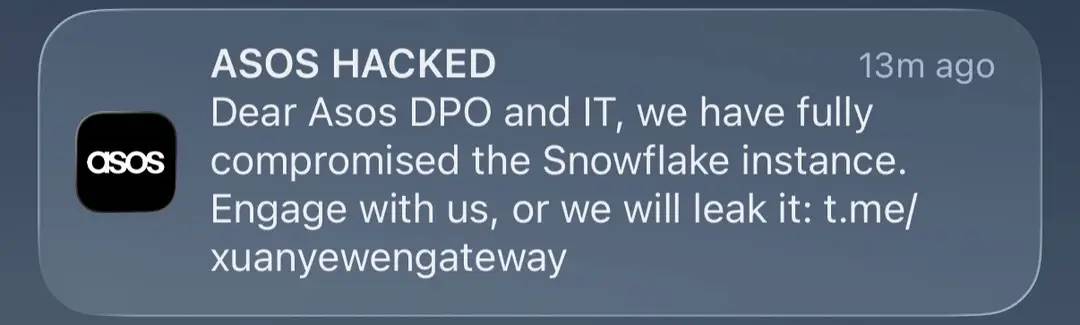
La notification push, envoyée aux utilisateurs de l’application ASOS ce matin (6 octobre), lisait : « ASOS PIRATÉ ».
« Dear Asos DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it. »
DPO signifie délégué à la protection des données – la personne nommée par une entreprise pour superviser la protection des informations personnelles des clients, tandis que Snowflake est une plateforme de données basée sur le cloud utilisée par un grand nombre d’entreprises.
L’alerte inquiétante comportait aussi un lien vers un chat Telegram.
Les actions de la société ont chuté de plus de 10 % mardi matin en conséquence.
ASOS a déclaré qu’elle enquête désormais sur une « activité non autorisée impliquant des plateformes tierces » utilisées pour communiquer avec ses clients, dont certaines informations personnelles de base pourraient avoir été consultées, ajoutant : « Nous ne pensons pas que les informations de paiement ou les mots de passe des comptes aient été affectés. »
Laura Tyrylyte, défenseure de la vie privée chez NordVPN, a ensuite partagé ses conseils à l’intention des utilisateurs d’ASOS qui, après l’incident de ce matin, se sentent légitimement secoués.
Elle expliqua : « Les attaquants n’affirment pas seulement avoir pénétré ASOS ; ils font publiquement pression sur l’entreprise pour qu’elle entre en contact avec eux, ou ils divulgueront ce qu’ils prétendent avoir pris. »
L’experte a également souligné ce qui retient l’attention dans le message : la menace a atteint les destinataires par le biais de la propre application de l’entreprise.
« Des acheteurs ont été entraînés dans une tentative d’extorsion qui ne les impliquait en rien, et c’est une véritable rupture de confiance, quelle que soit l’issue de l’enquête », a-t-elle précisé.
Tyrylyte poursuivit : « Les attaquants affirment avoir « pleinement compromis » l’instance Snowflake d’ASOS.
« Snowflake est une plateforme cloud que les entreprises utilisent pour stocker et analyser de vastes quantités d’informations sur les clients. »
« Si cette affirmation se vérifie, la question devient ce qui se trouvait là-dedans. »
Elle avertit que les entrepôts de données du commerce de détail contiennent souvent bien plus que ce à quoi les gens s’attendent, allant de l’historique des commandes et des adresses jusqu’aux tailles de vêtements, ajoutant : « Aucune de ces informations n’est facile à modifier une fois qu’elle est rendue publique. »
« Cela dit, les clients ne devraient pas supposer que leurs données personnelles ou de paiement ont été volées. Rien n’a encore été établi. »
Selon Tyrylyte, ce qu’il faut surveiller, c’est « ce qui va suivre ».
« Les gros incidents cybernétiques constituent une couverture parfaite pour le phishing. Des criminels enverront des emails et des textos se faisant passer pour ASOS, vous demandant de réinitialiser un mot de passe, de confirmer des détails de paiement, de vérifier une commande ou de réclamer un remboursement », a-t-elle déclaré. « N’appuyez pas sur les liens contenus dans des messages inattendus, même s’ils paraissent convaincants. »
« Ouvrez l’application ASOS ou tapez vous-même l’adresse du site. Et assurez-vous que votre mot de passe ASOS est unique. Si vous l’avez utilisé ailleurs, changez-le également là-bas. »
L’expert en cybersécurité Rob Demain, directeur général de e2e-assure, a déclaré qu’il n’était pas clair que le piratage présumé de Snowflake soit réel, « car nous n’avons que la parole de l’attaquant ».
Il a déclaré à l’agence PA : « Ce qui préoccupe les clients, c’est qu’ils ont reçu la menace par un canal en lequel ils avaient déjà confiance. »
« Bien que non confirmé, une possibilité est que la compromission soit limitée aux systèmes d’engagement client ou de marketing reliés à ASOS. »
« Si les attaquants n’ont accédé qu’à cette couche, cela pourrait expliquer les notifications via l’application, mais ne prouve pas un accès à l’infrastructure de vente au détail plus large ni le vol de données revendiqué. »
« L’architecture de la liaison entre ASOS et les données clients illustre le risque plus large – les systèmes marketing connectent des informations client précieuses avec la capacité d’envoyer des messages sous le nom du détaillant. »
Le LADbible Media Group a déjà contacté ASOS pour obtenir un commentaire.